Uma loja virtual trata dados pessoais em praticamente todos os pontos da jornada do cliente: cadastro, carrinho, checkout, pagamento, antifraude, entrega, atendimento, remarketing, avaliações e pós-venda. Por isso, a LGPD no e-commerce não se resume a copiar uma política de privacidade ou instalar um banner de cookies.
O ponto central é conseguir explicar, com base jurídica e evidências, quais dados são coletados, para quais finalidades, com quem são compartilhados, por quanto tempo são guardados e como o titular pode exercer seus direitos. Quanto mais integrada for a operação — gateways de pagamento, plataformas de loja, ERPs, transportadoras, ferramentas de mídia e atendimento — maior a necessidade de governança documentada.
A seguir, veja as obrigações específicas que costumam exigir mais atenção em lojas virtuais e como organizar a adequação sem prometer uma solução automática para todos os casos.
Sumário
- Resposta direta
- Por que a LGPD exige cuidados próprios no e-commerce
- Quais dados uma loja virtual normalmente trata
- Bases legais no e-commerce: quando usar contrato, obrigação legal, legítimo interesse ou consentimento
- Política de privacidade, cookies e transparência no checkout
- Compartilhamento com gateways, transportadoras, marketplaces e ferramentas de marketing
- Segurança da informação, prevenção a fraudes e incidentes
- Direitos dos titulares e atendimento ao consumidor digital
- Como começar a adequação de uma loja virtual
- FAQ sobre LGPD para e-commerce
Resposta direta
A LGPD exige que e-commerces tratem dados pessoais com finalidade clara, base legal adequada, transparência, segurança, controle sobre fornecedores e canais para atender direitos dos titulares. Na prática, a loja virtual deve mapear dados coletados no site e nas ferramentas integradas, revisar política de privacidade e cookies, documentar compartilhamentos com meios de pagamento, antifraude, logística e marketing, limitar retenções desnecessárias e preparar respostas para solicitações de clientes e incidentes.
Isso não significa que todo uso de dados dependa de consentimento. Em muitos casos, a execução do contrato de compra, o cumprimento de obrigação legal, o exercício regular de direitos ou o legítimo interesse podem ser bases mais adequadas. O risco está em tratar tudo de forma genérica, sem comprovar a finalidade e sem alinhar o que é informado ao consumidor com o que acontece nos bastidores da operação.
Por que a LGPD exige cuidados próprios no e-commerce
No comércio eletrônico, a coleta de dados não acontece apenas quando o cliente preenche um cadastro. Ela começa antes da compra, com cookies, pixels, formulários de newsletter, comportamento de navegação, carrinhos abandonados e campanhas de mídia. Depois, continua no checkout, no pagamento, na análise antifraude, na emissão fiscal, na entrega, no atendimento e no relacionamento pós-venda.
Essa cadeia torna o e-commerce mais sensível do que uma operação simples de venda presencial. A empresa normalmente depende de várias plataformas e fornecedores: hospedagem, plataforma de loja, gateway de pagamento, antifraude, CRM, ferramenta de e-mail marketing, transportadora, marketplace, ERP e atendimento. Cada integração pode envolver dados pessoais e deve ser compreendida juridicamente.
A adequação, portanto, precisa sair do discurso genérico de “temos política de privacidade” e entrar na rotina operacional. Uma política bonita, mas desconectada do checkout, das tags de mídia, dos contratos com fornecedores e dos prazos de retenção, pode gerar uma falsa sensação de conformidade.
Quais dados uma loja virtual normalmente trata
Uma loja virtual costuma tratar dados de identificação, contato, endereço, histórico de compras, preferências de navegação, dados de pagamento tokenizados ou intermediados por terceiros, dados fiscais, registros de atendimento, logs de acesso, dados de dispositivo e informações relacionadas à prevenção de fraude. Dependendo do produto vendido, pode haver dados mais sensíveis ou capazes de revelar hábitos, condição de saúde, religião, vida familiar ou outros aspectos protegidos.
Também é importante diferenciar dados fornecidos diretamente pelo cliente de dados gerados pela própria operação. Nome, CPF, e-mail e endereço são dados informados. Já histórico de navegação, origem da campanha, ticket médio, score antifraude, status de entrega e registros de atendimento são dados produzidos ou enriquecidos ao longo da jornada.
O primeiro passo responsável é montar um inventário de operações de tratamento. Para cada ponto da jornada, a empresa deve identificar: quais dados entram, por qual canal, para qual finalidade, qual base legal sustenta o tratamento, onde ficam armazenados, quem acessa, com quem são compartilhados, por quanto tempo são mantidos e quais medidas de segurança existem.
Bases legais no e-commerce: quando usar contrato, obrigação legal, legítimo interesse ou consentimento
Um erro comum é imaginar que a LGPD exige consentimento para tudo. No e-commerce, várias operações podem estar ligadas à execução do contrato de compra e venda: processar o pedido, confirmar pagamento, emitir comprovantes, separar produtos, entregar mercadorias e prestar suporte relacionado à compra. Outras podem decorrer de obrigação legal ou regulatória, como emissão fiscal e guarda de documentos por prazos exigidos pela legislação.
O consentimento tende a ser mais relevante para finalidades que não são necessárias à compra, como determinadas comunicações promocionais, uso de cookies não essenciais, personalização avançada ou compartilhamentos específicos que dependam de autorização destacada. Ainda assim, o consentimento precisa ser livre, informado, inequívoco e revogável; não deve ser tratado como uma caixa marcada automaticamente ou como uma solução universal.
O legítimo interesse pode ter espaço em análises antifraude, melhoria de experiência, métricas internas e algumas comunicações, desde que haja avaliação cuidadosa, expectativa razoável do titular, minimização dos dados e possibilidade de oposição quando aplicável. A empresa deve conseguir demonstrar por que aquela finalidade é legítima e proporcional.
A base legal deve aparecer no mapeamento interno e orientar a linguagem pública. Se a política de privacidade diz uma coisa e a operação faz outra, o risco jurídico aumenta. Por isso, a análise não deve ser feita apenas pelo marketing ou apenas pela tecnologia; ela precisa integrar negócio, jurídico, segurança da informação e operação.
Política de privacidade, cookies e transparência no checkout
A política de privacidade de um e-commerce deve explicar, em linguagem compreensível, quais dados são tratados, para quais finalidades, quais bases legais são utilizadas, com quais categorias de terceiros há compartilhamento, como funcionam prazos de retenção, quais direitos o titular possui e como entrar em contato com o canal responsável.
No checkout, a transparência precisa ser ainda mais prática. O cliente deve entender por que certos dados são necessários para concluir a compra, emitir documentos, entregar o produto ou prevenir fraude. Solicitar dados excessivos sem explicar a necessidade pode fragilizar a operação, especialmente quando os campos não têm relação clara com o produto ou serviço.
Cookies e tecnologias semelhantes merecem atenção própria. Cookies estritamente necessários para funcionamento do site têm tratamento diferente de cookies de analytics, publicidade comportamental, remarketing e integração com redes sociais. O banner não deve ser apenas uma formalidade visual; ele precisa refletir a realidade das tags usadas no site e oferecer escolhas compatíveis com o risco e a finalidade.
Também é recomendável revisar formulários de newsletter, pop-ups, clubes de desconto e ofertas condicionadas. A empresa deve evitar misturar aceite de termos de compra com consentimento para marketing quando as finalidades forem distintas.
Compartilhamento com gateways, transportadoras, marketplaces e ferramentas de marketing
Boa parte dos riscos de LGPD no e-commerce aparece nos compartilhamentos. Gateway de pagamento, adquirente, antifraude, transportadora, plataforma de loja, provedor de hospedagem, ERP, atendimento, ferramenta de e-mail, CRM, anúncios e marketplaces podem acessar ou receber dados pessoais em algum momento da operação.
A empresa precisa saber quem atua como operador, controlador independente ou parceiro com responsabilidade própria. Essa classificação depende do papel real de cada fornecedor, do contrato e da autonomia na decisão sobre o tratamento. Não basta chamar todos de “prestadores” sem analisar o fluxo de dados.
Contratos com fornecedores devem prever obrigações de confidencialidade, segurança, uso limitado dos dados, apoio em solicitações de titulares, comunicação de incidentes, suboperadores quando aplicável e regras para término da relação. Em operações mais sensíveis, vale exigir evidências de segurança, políticas internas e capacidade de resposta a incidentes.
Marketplaces exigem atenção adicional porque podem existir responsabilidades compartilhadas e diferentes pontos de coleta. A loja precisa compreender quais dados recebe da plataforma, o que pode fazer com eles, quais comunicações são permitidas e como atender solicitações de titulares sem violar regras do ecossistema.
Segurança da informação, prevenção a fraudes e incidentes
LGPD e segurança da informação caminham juntas no e-commerce. Uma loja virtual lida com contas de clientes, senhas, endereços, pedidos, dados transacionais e integrações. Medidas como controle de acesso, autenticação forte para administradores, gestão de permissões, atualização de plugins, logs, backup, criptografia quando aplicável e segregação de ambientes ajudam a reduzir riscos.
Prevenção a fraudes também deve ser tratada com cuidado jurídico. Ferramentas antifraude podem analisar comportamento, histórico, dados cadastrais, geolocalização aproximada, dispositivo e padrões de compra. A finalidade costuma ser legítima, mas a empresa precisa documentar a base legal, limitar acessos e evitar decisões desproporcionais ou opacas sem possibilidade de revisão adequada.
Em caso de incidente de segurança, a empresa deve ter um procedimento mínimo para identificar o que aconteceu, quais dados foram afetados, quantos titulares podem ter sido impactados, quais medidas foram adotadas e se há necessidade de comunicação à ANPD e aos titulares. Improvisar apenas depois de um vazamento aumenta custos, exposição e insegurança decisória.
A documentação de incidentes também importa quando a conclusão é de que não houve comunicação obrigatória. A empresa deve registrar critérios, evidências e medidas adotadas para demonstrar diligência caso seja questionada.
Direitos dos titulares e atendimento ao consumidor digital
Clientes de e-commerce podem solicitar confirmação de tratamento, acesso, correção, anonimização, eliminação, portabilidade, informação sobre compartilhamentos, revisão de decisões automatizadas quando aplicável e revogação de consentimento. A loja precisa ter um canal viável para receber e tratar essas solicitações.
O atendimento deve diferenciar pedidos de consumidor de pedidos de titular de dados, embora muitas vezes eles venham juntos. Uma reclamação sobre atraso na entrega não é a mesma coisa que um pedido de exclusão de dados, mas ambos podem chegar pelo mesmo canal. Por isso, a equipe precisa saber reconhecer e encaminhar demandas de privacidade.
Nem toda solicitação resultará em exclusão imediata. Dados podem precisar ser mantidos por obrigação legal, exercício regular de direitos, prevenção a fraude ou cumprimento de contrato. A resposta ao titular deve ser clara, fundamentada e compatível com a política de privacidade e com o mapeamento interno.
Ter prazos, responsáveis e modelos de resposta reduz risco de silêncio, contradição ou promessa indevida. Em lojas com volume alto de pedidos, a ausência de fluxo interno pode transformar uma demanda simples em problema reputacional e jurídico.
Como começar a adequação de uma loja virtual
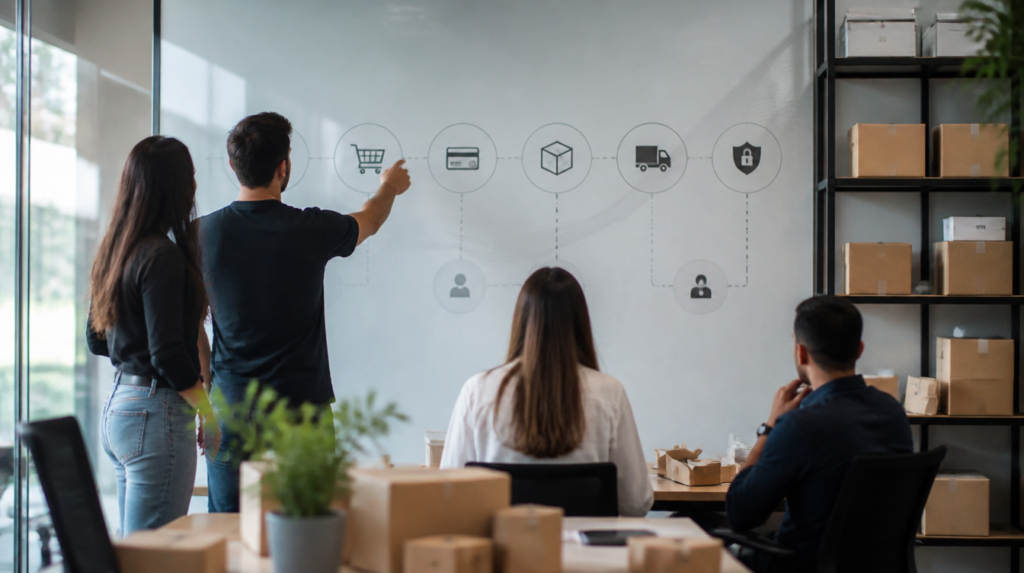
A adequação deve começar pelo mapeamento da jornada de dados. Em vez de revisar apenas documentos, a empresa deve percorrer a experiência real do cliente: visita ao site, aceite de cookies, cadastro, carrinho, checkout, pagamento, análise antifraude, emissão fiscal, separação, entrega, atendimento, pós-venda, campanhas e exclusão de conta.
Depois, é necessário cruzar esse fluxo com as ferramentas utilizadas. Quais tags estão ativas? Quais plataformas recebem dados? Quais contratos existem? Quem tem acesso administrativo? Quais dados são obrigatórios no checkout? Por quanto tempo as informações ficam guardadas? Há canal de privacidade? Há registro de solicitações? Há procedimento para incidente?
Com esse diagnóstico, a empresa consegue priorizar medidas. Em geral, os primeiros ajustes envolvem política de privacidade, banner e gestão de cookies, revisão de formulários, contratos com fornecedores críticos, base legal para marketing, segurança dos acessos, canal para titulares e registro das decisões tomadas.
A LGPD não exige uma operação perfeita de um dia para o outro, mas exige coerência, proporcionalidade e capacidade de demonstrar medidas. Para e-commerces, isso significa transformar privacidade em parte da gestão da loja, não em um documento isolado no rodapé do site.
FAQ sobre LGPD para e-commerce
1. Todo e-commerce precisa se adequar à LGPD?
Sim, se a loja trata dados pessoais de clientes, visitantes, leads, fornecedores ou usuários. O nível de complexidade varia conforme porte, volume de dados, ferramentas utilizadas e riscos da operação, mas a obrigação de tratar dados com base legal, transparência e segurança existe mesmo em lojas menores.
2. A loja virtual precisa pedir consentimento para concluir uma compra?
Nem sempre. Dados necessários para processar pedido, pagamento, nota fiscal, entrega e suporte podem estar ligados à execução do contrato ou a obrigações legais. O consentimento costuma ser mais relevante para finalidades adicionais, como marketing, cookies não essenciais ou certos compartilhamentos específicos.
3. Política de privacidade pronta é suficiente para cumprir a LGPD?
Não. Uma política pronta pode estar desconectada da operação real da loja. A política deve refletir o mapeamento de dados, os fornecedores usados, os cookies ativos, as finalidades de tratamento e os canais disponíveis para os titulares.
4. O banner de cookies é obrigatório em todo e-commerce?
A necessidade e o formato dependem das tecnologias usadas. Se a loja utiliza cookies ou tags para analytics, publicidade, remarketing ou redes sociais, é recomendável ter uma gestão transparente e compatível com as finalidades. O banner deve corresponder às ferramentas realmente instaladas no site.
5. Posso enviar marketing para quem comprou na loja?
Depende da base legal, da expectativa do cliente, da forma de coleta do contato e da possibilidade de descadastramento. Comunicações relacionadas à compra são diferentes de campanhas promocionais recorrentes. A empresa deve documentar o critério adotado e respeitar oposição ou revogação quando aplicável.
6. Gateways de pagamento e transportadoras precisam aparecer na política de privacidade?
A política deve informar categorias de terceiros com quem há compartilhamento, como meios de pagamento, antifraude, logística, tecnologia e atendimento. Em alguns casos, pode ser útil indicar fornecedores específicos, especialmente quando a transparência exigir maior clareza.
7. A LGPD impede análise antifraude no checkout?
Não necessariamente. A prevenção a fraudes pode ser legítima e necessária em uma loja virtual, mas deve ser proporcional, documentada e limitada à finalidade. A empresa precisa avaliar base legal, fornecedores envolvidos, dados tratados e eventual impacto sobre o titular.
8. Por quanto tempo um e-commerce pode guardar dados de clientes?
O prazo depende da finalidade e das obrigações legais envolvidas. Dados fiscais, contratuais e de defesa em eventual disputa podem justificar retenção por períodos diferentes de dados usados apenas para marketing. O ideal é ter uma política de retenção alinhada ao mapeamento de dados.
9. O cliente pode pedir exclusão de todos os dados após comprar?
Ele pode solicitar eliminação, mas a empresa pode ter motivos legais para manter parte dos dados, como obrigações fiscais, exercício regular de direitos, prevenção a fraude ou cumprimento de contrato. A resposta deve explicar o que será excluído, o que será mantido e por qual fundamento.
10. Marketplace e loja própria têm as mesmas obrigações de LGPD?
As obrigações podem mudar conforme o papel de cada parte no tratamento dos dados. Em marketplace, é essencial entender quais dados a plataforma coleta, quais dados repassa ao vendedor, quais usos são permitidos e quem responde por solicitações de titulares em cada etapa.